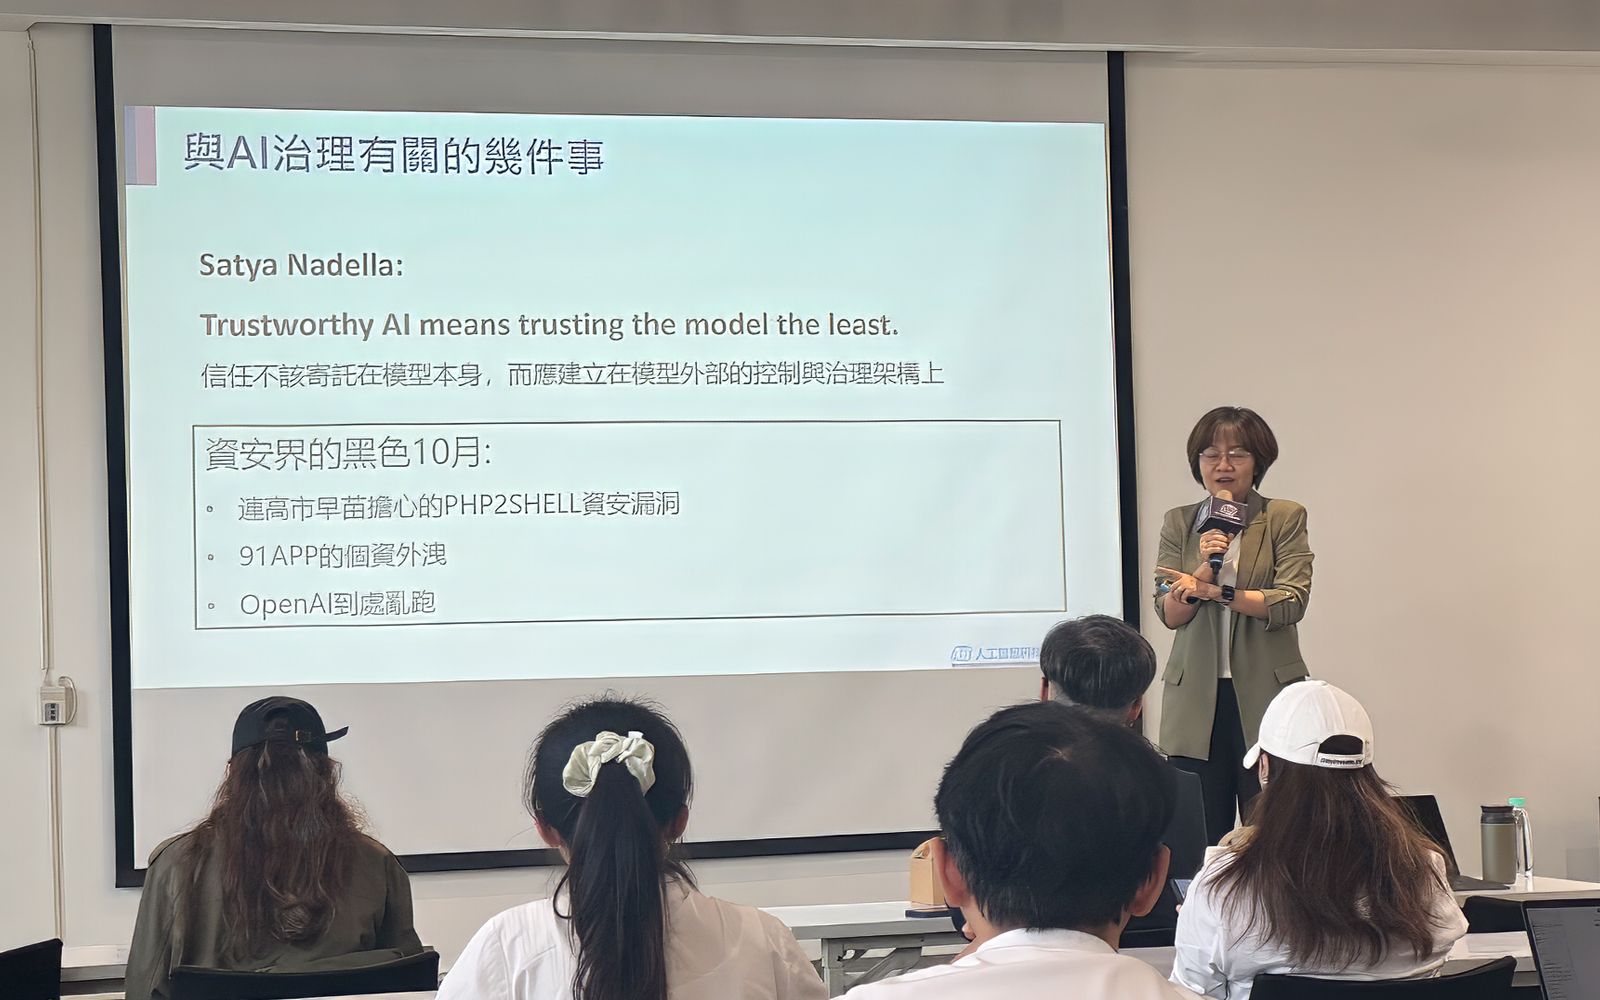
人工智慧科技基金會於 11 月 4 日舉辦 AI Cafe,以 AI 專案中的風險為切入點,剖析全球 AI 監管趨勢與企業風險管理課題,探討企業如何在加速導入 AI 的同時,建立可信任的應用環境。
在 AI 浪潮下,台灣企業競相導入 AI,力求快速掌握技術帶來的效益,卻往往忽略治理、人才與資料三項基本功,其中又以治理最容易被忽略。人工智慧科技基金會執行長溫怡玲表示,要讓 AI 值得信任,不能只看模型本身,更重要的是必須建立完整治理機制,從資料管理、人員權限界定,到 AI Agent 的使用規範與工作流程設計,才能讓 AI 真正成為組織可以放心使用的工具。
根據人工智慧科技基金會「2026 產業 AI 化大調查」的分析,企業導入 AI雖在今年有明顯成長,但仍存在三大缺口:
第一是人才策略缺位。問題不只是缺人,更在於企業不懂得如何用人。溫怡玲指出,許多企業主以為找來 AI 工程師,公司就能完成 AI 轉型,但這是很大的誤解。AI 轉型需要的是跨領域人才與組織能力,要有找對問題與梳理營運流程的能力,並非單純增加技術人力就能解決。
第二是資料轉化不足。企業即使累積大量資料,也不知道資料能有哪些應用,更不代表這些資料已經達到 AI-ready 的程度,有些甚至不清楚資料存放在哪裡、由誰管理,更遑論進一步支援 AI Agent 跨系統取用資料與執行任務所需的條件。
第三是治理思維不足。基金會自 2022 年起,每年調查都納入 AI 治理相關題目,但多數企業至今仍無法具體回答相關問題。這反映出企業對 AI 的關注仍集中在技術導入與應用效益,對於如何管理 AI、辨識風險及建立責任機制,尚未形成完整的認知與策略。
資料治理是 AI 治理的重要基礎
溫怡玲從系統、組織與公共三個層次說明 AI 治理,而資料治理則是貫穿這三個層次的重要基礎。「如果沒有資料治理,就沒有AI,」她指出,企業若不清楚資料從哪裡來、如何取得、由誰管理,以及哪些人可以使用,很難確保 AI 系統的可靠性與安全性。
在系統治理上,除了防止資料外洩、去識別化等資安防護,更重要的是建立完整的生命週期管理機制。從應用情境評估、系統開發與部署,到上線後的驗證、持續監測、優化及下線,每個階段都必須有相應的管理措施。尤其 AI 系統可能隨著資料、模型及使用環境改變而產生不同結果,因此不能只在上線前檢查一次,就認為風險已經受到控制。
組織治理的核心則是風險管理。溫怡玲指出,過去企業往往將 AI 風險歸在資訊風險管理之下,但 AI 的影響早已超越資訊技術,涉及營運、財務、人力資源、法遵及企業聲譽等層面,因此必須納入企業整體風險管理架構。
其中,風險盤點與資料管理是重要課題。以公部門為例,單一科室持有的機密文件,能否用來訓練模型?若資料被納入模型,是否可能讓其他司處的使用者取得原本無權存取的資訊?這些問題都涉及資料分級、存取權限、使用目的及責任歸屬。
最上層的公共治理則進一步涵蓋整個產業生態系,以及交通、醫療、教育等公共領域,涉及法規制度、產業發展與國家戰略。台灣已於 2026 年 1 月公布《人工智慧基本法》,同年 7 月數發部依據基本法第 16 條發布《人工智慧風險分類框架》,協助各目的事業主管機關辨識所轄領域的 AI 應用風險,進一步研擬相應的管理規範。這代表臺灣正從原則性的 AI 治理宣示,逐步走向具體的風險辨識與管理機制。
在國家戰略方面,行政院國家 AI 戰略特別委員會確立了積極建構主權 AI,讓台灣成為立基於自由民主價值的「AI 良善應用典範」的發展目標,並以教育、醫療、金融及司法作為主權 AI 的示範應用場域。在產業監理方面,各主管機關也開始針對特定應用提出更具體的治理要求。例如,金管會於 2026 年 10 月發布「金融業運用代理 AI 安全諮詢文件」,就代理 AI 的安全治理、風險分級及安全控管徵詢各界意見。
溫怡玲提醒,可信任 AI 不只是政府或大型企業需要關注的議題,企業在導入 AI 前,也必須先確立應用目標與所要創造的價值。以醫院為例,導入 AI 是為了減輕醫護人員的工作負擔,還是提升病患的就醫體驗?不同目標會涉及不同的使用者、資料需求及風險,因此選擇的 AI 系統與治理方式也會有所不同。
治理才能預防風險,了解情境才能判斷風險
為什麼需要治理?事先防止AI可能造成的傷害是最重要的目的,而由於AI的特質,不能等到問題發生後才補救,而必須透過事前辨識、評估與管理,降低發生的機率。然而,風險並非只取決於技術本身,更與使用情境及受影響的對象密切相關。
以歐盟為例,《人工智慧法》(AI Act)依 AI 系統的用途及可能造成的影響,區分不同風險層級,對部分不可接受風險的 AI 應用予以禁止,例如利用操控性或欺騙性技術,造成重大傷害的特定 AI 實務,以及特定形式的社會評分等;高風險 AI 系統則須符合相應的管理與合規要求。
溫怡玲指出,風險分級雖然有助於建立管理標準,卻不代表所有風險都能在事前被完整辨識,尤其金融業的應用情境複雜,風險可能隨市場變化、使用方式及外部環境而改變。此外,同一項 AI 應用,對不同利害關係人而言,也可能代表完全不同的風險。
例如,企業導入 AI 以精簡人力,對企業主而言可能是提升營運效率的策略,但對員工而言,卻可能意味著工作機會受到威脅;對勞動主管機關而言,則必須進一步思考就業市場與勞動政策如何因應;教育主管機關也必須重新檢視人才培育方向與教育內容。換言之,AI 風險不能只從導入者的角度判斷,還必須納入所有可能受到影響的利害關係人。
溫怡玲以蠟筆做為比喻:會使用的人拿到蠟筆並沒有危險,但交給兩歲小孩,可能被吞下肚,也可能拿來到處亂畫。同樣的工具,因為使用者與使用方式不同,就會產生不同風險。AI 也是如此,要了解被如何應用、由誰使用,以及是否會影響他人的權益,才能正確辨識可能的風險。
因此,企業在導入 AI 時,應先盤點應用情境,釐清 AI 在哪個業務流程中使用、具備哪些權限、會影響哪些決策,再依據實際情境辨識風險,設計相應的管理措施。這也是台灣 AI 風險分類框架所採取的基本思路:先盤點 AI 使用情境,再進行風險辨識、評估與應對,而非僅憑技術類型就判定風險高低。
AI 是每個人都必須承擔的社會責任
溫怡玲引用全球重要AI研究者李飛飛的話,AI 已經不只是一項技術或商品,而是每個人都必須共同承擔的社會責任,「沒有人能夠置身事外」。人們可以期待 AI 帶來更好的生活,但如何及早辨識、預防可能失控的風險與傷害,現在已是政府、企業與社會都必須共同面對的課題。
她直言,若政府或企業只關注技術能做什麼,卻沒有思考為什麼要導入、希望創造什麼價值,以及可能帶來哪些影響,就很難建立有效的治理機制。這也是AI最大的風險之一。
對台灣而言,AI 發展不必然只有投入大型語言模型競爭一條路。台灣更應思考如何運用既有的產業優勢,結合在地資料、專業知識與應用場域,發展具有臺灣特色且能解決實際問題的 AI 服務。從這個角度來看,可信任 AI 不只是風險控管的問題,更是產業能否長期創造價值、建立競爭優勢的關鍵。當企業具備清楚的應用目標、完善的資料治理與風險管理機制,AI 才能從一項新技術,真正轉化為值得信賴的組織能力。