企業對 AI 資安與治理的需求日益提升,市場上卻缺乏能協助管理的工具。因此,他著手打造 TrustAI,讓企業能在兼顧資料安全、合規治理與營運效率的前提下,將生成式 AI 轉化為可執行、可管理、可擴充的商業應用。
隨著 AI 使用的普及,不少企業主開始擔心:員工會不會一不小心,就在對話框中洩漏了公司機密?比起外部駭客入侵,由內而外的資料外洩更難察覺,也更難防範。這類員工自行使用、公司卻管不到的「影子 AI」(Shadow AI),正成為企業擁抱 AI 時繞不開的資安難題。
為了協助企業解決這個問題,智能演繹推出 TrustAI 平台,讓企業在使用 AI 的同時,也能有效避免資料外洩。
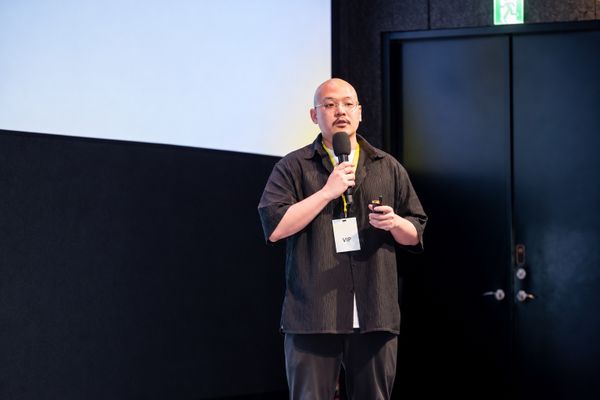
智能演繹由一群橫跨資安工程、AI 基礎設施與企業合規領域的專業人士共同創立,目標是解決台灣與亞太地區受監管產業在導入生成式 AI 時,最開始也是最根本的信任問題。創辦人李奇翰自 2018 年起深耕 AI 與 AIoT 領域,長期協助企業將人工智慧導入實際營運場景,曾推動鼎泰豐、涵碧樓、永豐餘等知名企業的 AI 落地專案,累積了從技術評估、系統設計、專案管理到企業落地的完整經驗。
在多年協助企業導入 AI 的過程中,李奇翰發現,企業對 AI 資安與治理的需求日益提升,市場上卻缺乏能協助管理的工具。因此,他著手打造 TrustAI,讓企業能在兼顧資料安全、合規治理與營運效率的前提下,將生成式 AI 轉化為可執行、可管理、可擴充的商業應用。
從抵禦外部攻擊,轉向防範內部威脅
李奇翰指出,過去資安防護重在抵禦外部駭客入侵,但到了 AI 時代,威脅的方向反轉了,企業更需要防範內部員工把資料送出去。大多數老闆都希望員工善用 AI,以免跟不上時代,卻又擔心資料外洩,偏偏不可能盯著每個人如何使用。尤其製作財報、撰寫行銷文案、整理會議紀錄、處理客戶資料等日常工作,處處都可能碰觸機敏資訊。
再加上許多員工早已習慣順手把資料上傳,既不知道這樣有風險,更不知道這就是外洩,光靠教育訓練很難解決。他以釣魚信件為例:「再有經驗的人,也有可能上當。」就像電腦沒有防毒軟體就一定會中毒,少了技術把關,資料外洩也遲早會發生。因此,企業必須建立管理機制,否則一旦出事,老闆仍是最終的責任承擔者。
防範不是禁用,而是多設一道保護
他說明,目前企業使用 AI 最常見有兩種方式:一種是訂閱制,例如每月付 20 美元使用 ChatGPT;另一種是透過 API Key 開發應用。不論哪一種,企業都會面臨同樣的問題:要如何管理輸入與輸出的資料,確保公司機密沒有被傳出去?
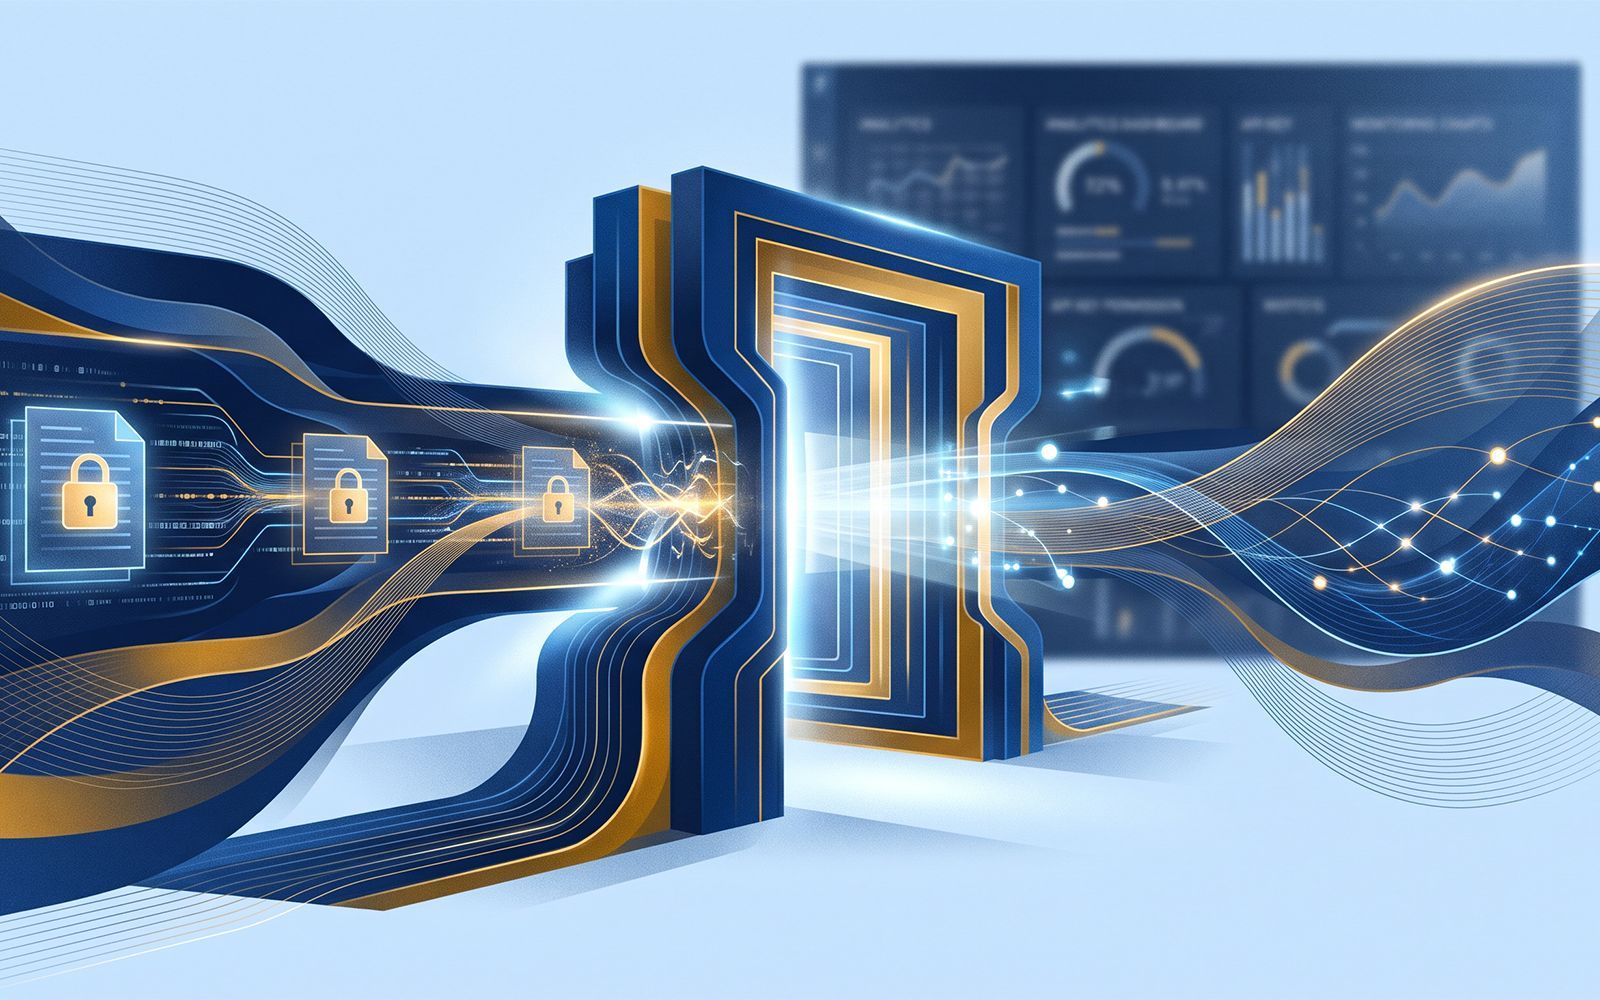
要避免資料外洩,禁用 AI 並不是解方,實際上也難以禁止。李奇翰說,總不能為了資訊安全就把網路線拔掉,AI 也是一樣。TrustAI 要做的,是讓企業可以放心使用 AI。做法是在員工與模型之間設下一道閘門,也就是 AI Gateway。企業內外部所有的 AI 使用、所有 AI Agent 的呼叫,輸入與輸出都必須先經過這道閘門過濾,才會送到模型。
這道閘門的核心是 API Key。李奇翰將每把 API Key 比喻為員工進公司要刷的識別證,決定使用者是誰、能取用哪些資料、能用哪些模型。管理以個人帳號為單位,一個人可能同時擁有多把 API Key,例如依不同模型或 AI Agent,分別用於開發或資料收集,但所有 Key 都會歸在同一人名下,才能統一管理。每把 Key 的生命週期、可呼叫的模型,都能在平台上設定。
李奇翰舉例,有使用者可能直接下指令:「幫我導出這個客戶的信用報告,他的身分證號是……」,沒多想就送出。資料經過閘門時,系統會在送達模型之前,就以代碼將個資遮蔽,等於資料還沒出去就被替換了。
或者員工不小心誤傳了機敏資料,當資料經過閘門時,系統會在送達模型之前,就以代碼將個資遮蔽,等於資料還沒出去就被替換了。管理者也可以透過儀表板(dashboard)掌握傳送資料。企業還可以自訂關鍵字庫,不只過濾輸入內容,模型回覆中若出現被禁止的關鍵字,也會一併攔下。
他指出,過去的去識別化流程,事前有許多繁複的細節與技術門檻,但進入大型語言模型時代後,對於互動的要求更要求即時性,不可能等資料處理完才送出,「所以只能在前面直接攔下來。」
AI治理關鍵在知道誰做了什麼
李奇翰進一步指出,過去談 AI 治理,往往只是一套方法論,卻缺乏能落實到執行面的工具。雖然市面上已有部分對話平台能攔截客戶資料,但現有做法大多是遮罩,也就是設定哪些字詞不能送出,這通常會產生兩個問題:一是只擋、不留紀錄;二是統一攔截,像止水閥或過濾器一樣,對所有人一視同仁,沒有管理 API Key。他認為,阻擋資訊外洩只是治理的第一步,更重要的是知道誰做了什麼事。
李奇翰強調,TrustAI 能將企業定義好的政策,自動套用到每一個帳號與身分上,符合規範才能執行,不符合就擋下來。權限也可依部門區分,例如薪資資料只開放給人資,客戶資料只開放給業務,並可串接企業既有的權限系統。企業甚至能指定由哪個模型處理哪類資料,例如涉及客戶個資的工作只交給地端模型,就不必擔心資料被雲端模型拿去訓練。「並不是資料完全不能送出去才能用 AI,重點是要能控管。」
不可竄改的紀錄,讓企業拿得出治理證據
「企業要怎麼證明有做治理?」李奇翰提醒,以歐盟法規來看,一旦疑似外洩,企業必須證明自己沒有外洩,而這需要證據。為此,TrustAI 會記錄每一把 API Key 的完整資訊,包括持有人、授權狀態、所屬部門、使用期限與權限範圍,以及每一次使用的時間、IP、提問與交流內容。這些紀錄都經過加密,加密後就無法更動,「就像行車記錄器。」面對稽核時,企業可以拿出紀錄,證明自己確實有在管理。「如果直接用訂閱制,連『我有在管』這件事都說不出來。」
除了資安,TrustAI 也納入 token 預算控管,可依部門或專案設定使用上限,避免企業鼓勵員工用 AI,最後卻被帳單嚇到。
鎖定金融、醫療與政府,迎接 AI 普及後的治理需求
TrustAI 鎖定的客群,是金融、醫療與政府等受監管產業。李奇翰表示,這些組織把隱私看得比好用、易用更重要,「只要是更在意風險的組織,都是我們的潛在客戶。」
李奇翰觀察,影子 AI 的問題通常要等到企業內部大量使用 AI 時才會浮現,因此許多企業目前尚未意識到。但他相信這一天很快就會到來,「企業真正在用的是 API Key,只要企業真的在用 API Key,就會需要這套機制。」目前 TrustAI 也開放企業免費試用,希望與更多企業一起累積實際落地經驗。